JAKARTA – Kepungan operasi Densus 88 Antiteror Polri yang berhasil menggulung jaringan teroris lintas enam provinsi bikin publik melongo. Bagaimana tidak, kelompok radikal ini bertatap muka secara sembunyi-sembunyi melalui rapat virtual dan percakapan digital yang dikunci enkripsi super rapat.
Namun, terlepas dari canggihnya teknologi rahasia mereka, aparat rupanya tak butuh ‘menyihir’ kode enkripsi aplikasi. Kunci utamanya justru ada pada celah keteledoran manusia (human error) yang dimanfaatkan secara dingin oleh intelijen siber.
Banyak publik mengira keberhasilan menembus ruang rapat virtual jaringan sel teror lintas provinsi tersebut murni hasil peretasan sistem enkripsi kelas berat. Namun, Pendiri NII Crisis Center, Ken Setiawan, membeberkan fakta sebaliknya. Menurutnya, teknologi keamanan digital secanggih apa pun akan runtuh ketika penggunanya melakukan keteledoran konyol.
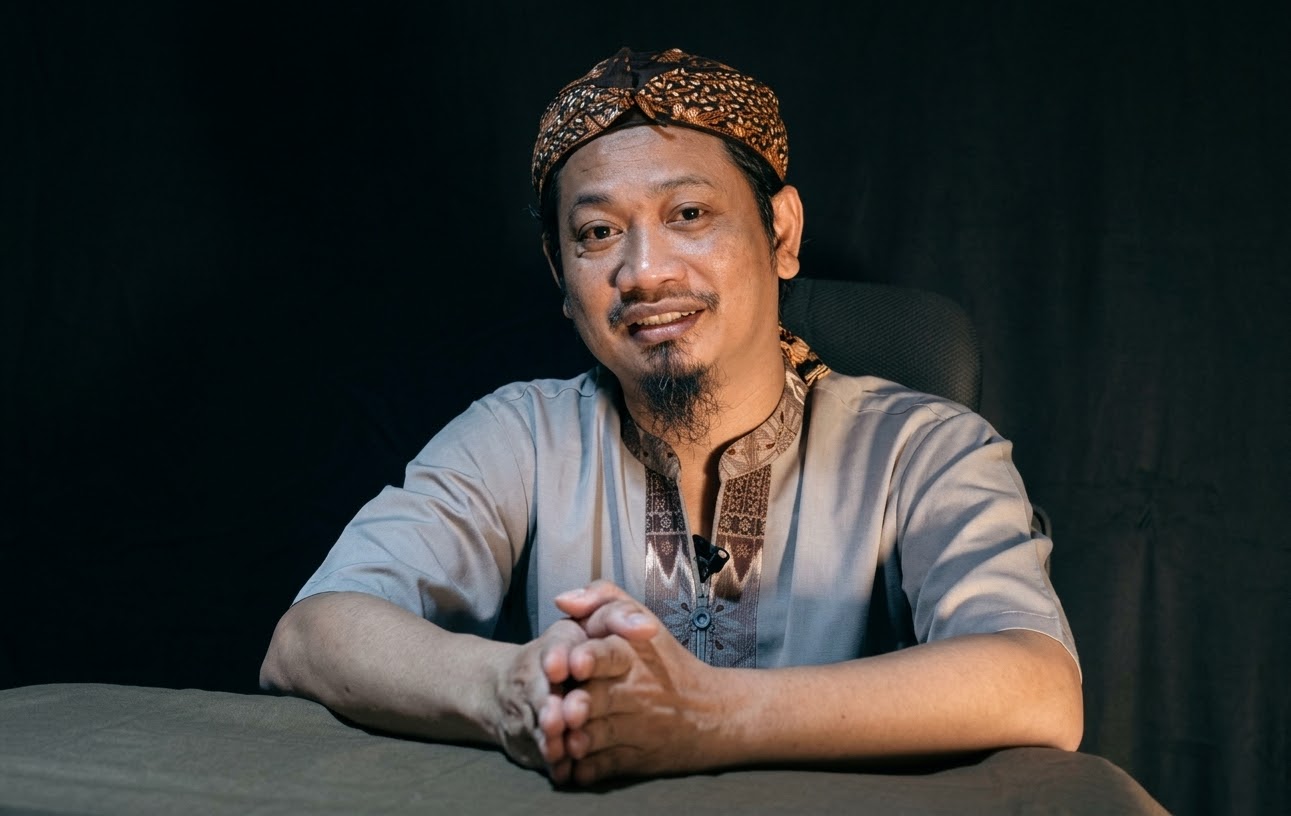
“Densus 88 atau intelijen siber tidak selalu meretas enkripsi aplikasi, melainkan meretas manusianya atau perangkatnya,” ujar Ken dalam keterangan tertulisnya ke gardanasional.co.id, Sabtu (10/10/2026).
Keterlibatan faktor manusia menjadi pintu masuk paling mematikan bagi aparat keamanan. Kecerdikan tim intelijen siber kerap bertumpu pada momen ketika salah satu anggota jaringan teror tidak disiplin dalam menggunakan perangkat pintar mereka.
Ken menjelaskan beberapa pemicu utama bocornya pertahanan rapat rahasia tersebut, pertama tautan berbahaya (phishing), dimana anggota kelompok tanpa sengaja menekan tautan pancingan (link) jebakan yang dikirimkan tim penegak hukum.
Kemudian fitur lokasi aktif, yakni kecerobohan lupa mematikan GPS atau fitur pelacak lokasi pada telepon seluler.
Selanjutnya, penangkapan kurir. Tertangkapnya kurir atau penyokong lapangan yang kemudian dikembangkan petugas untuk membedah jaringan dari dalam ruang rapat virtual itu sendiri.
Selain kecerobohan operasional harian, sel terorisme modern ini umumnya meninggalkan ‘remah-remah’ jejak digital yang amat mudah dibaca oleh sistem pemantau siber.
Ada tiga pintu utama yang kerap menjadi celah kebocoran mereka, yakni analisis metadata lalu lintas komunikasi, pola anomali aktivitas di media sosial publik, serta aliran transaksi keuangan digital yang mencurigakan.
Kombinasi kejelian intelijen dan kelalaian anggota kelompok itulah yang pada akhirnya mengakhiri pelarian jaringan teror 6 provinsi tersebut di tangan Densus 88.